新型诈骗?女子买 7 元早餐发现卡里 26 万没了,银行回应,警方介入
很多人心里都有一套反诈标准答案:不点陌生链接,不给陌生人验证码,不跟着骗子操作转账,就能守住卡里的钱。
湖南湘潭的周女士也是这么想的,她平时防备心不轻,陌生电话不接,可疑链接不点,自认把账户安全攥得很紧。
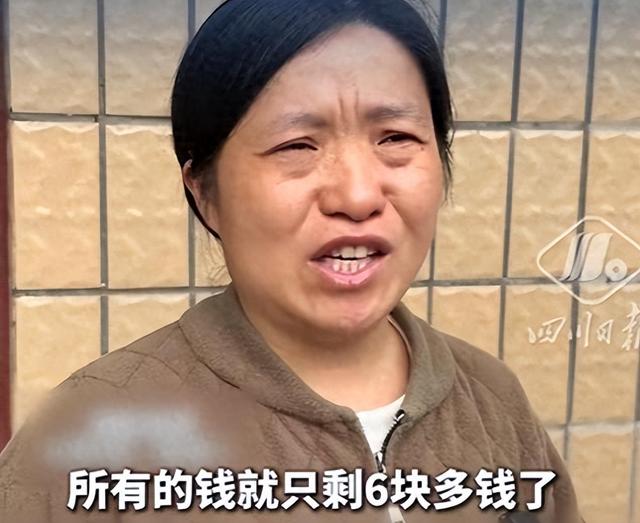
直到这天早上她出门买早餐,扫码付 7 块钱的时候,手机突然弹出余额不足的提示。
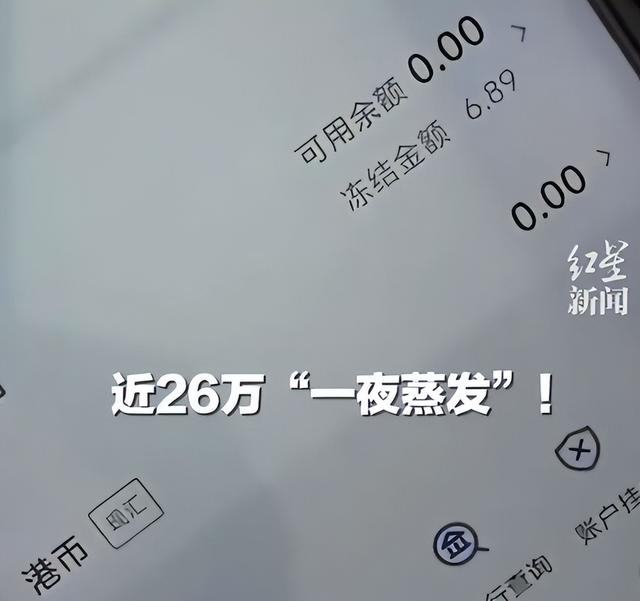
她当时还愣了一下,以为是网络出错,点开手机银行再看,整个人瞬间僵住 —— 卡里存的近 26 万积蓄,只剩几块钱零头。
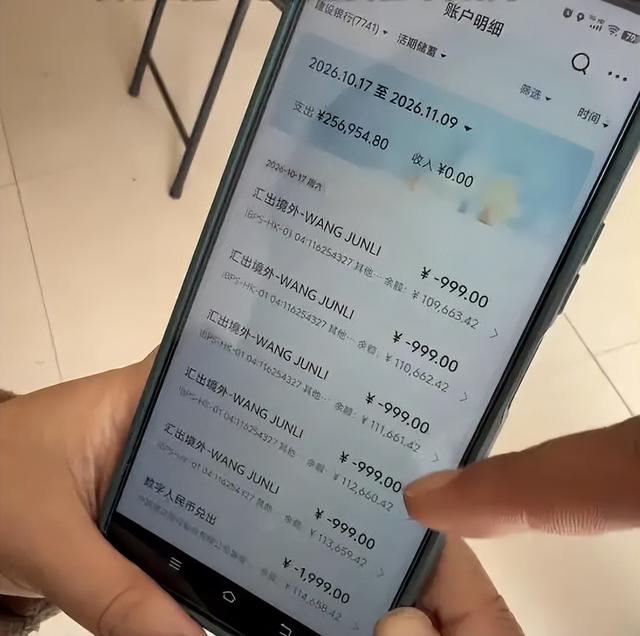
这笔钱不是一次性转走的,是在整整六天里,一笔一笔悄悄挪走的。更让人后背发凉的是,这六天里她没收到一条交易提醒,手机就放在身边,人也没有任何违规操作,钱就这么没了。
到底是谁转走了钱?又是怎么绕开银行风控、关掉短信提醒的?

7 元早餐撕开的漏洞:六天里钱是怎么一步步转走的
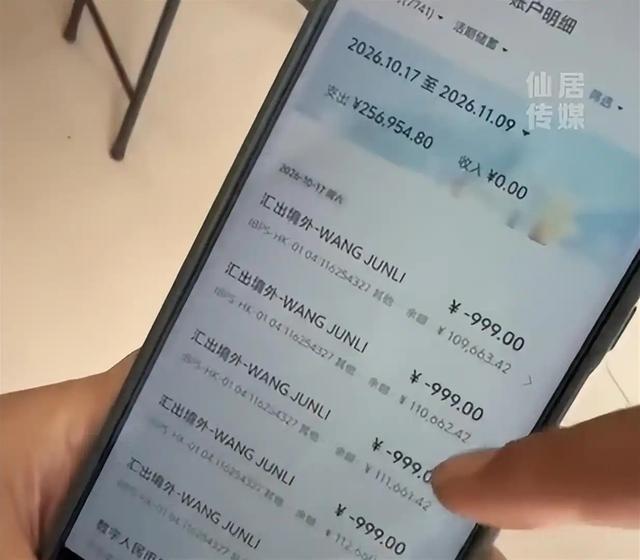
周女士后来去银行打了流水,才看清整个资金转移的完整路径。骗子的操作非常有章法,不是慌乱地一次性转走,而是分五步走,每一步都在规避风控预警。
第一步是掐掉用户的 “眼睛”。10 月 17 日凌晨 3 点 03 分,她的银行卡交易短信通知服务被远程注销了。从这一刻起,卡里的钱再怎么动,她的手机都不会收到任何提示。

很多人可能觉得,短信提醒关了就关了,手机银行也能看余额。但普通人不会天天查银行卡余额,尤其是觉得自己钱存得很安全的时候。骗子就是吃准了这个时间差,给自己留足了操作空间。
在我看来,这一步是整个骗局最核心的 “隐身术”。关掉短信提醒,等于把受害者和账户之间最直接的预警通道给切断了。只要受害者不主动查余额,这笔钱转走多久都不会被发现。
第二步是把 “死钱” 变 “活钱”。骗子登录手机银行,把周女士买的基金全部赎回,定期存款也提前支取,全部转成了活期。定期和理财本来有支取限制,相当于一道安全锁,骗子先把这道锁给解开了。
第三步是开通数字人民币业务。资金不直接走银行卡转账,而是通过数字人民币钱包中转,多了一层流转通道,也增加了资金追踪的难度。

第四步是办理结售汇,把人民币换成港币。这一步是为跨境转账做准备,资金一旦换汇出境,追回的难度就会大幅提升。
第五步就是直接汇往香港的多个账户。短短六天时间,近 26 万资金就这么一步步转出了境,整个过程周女士完全不知情。

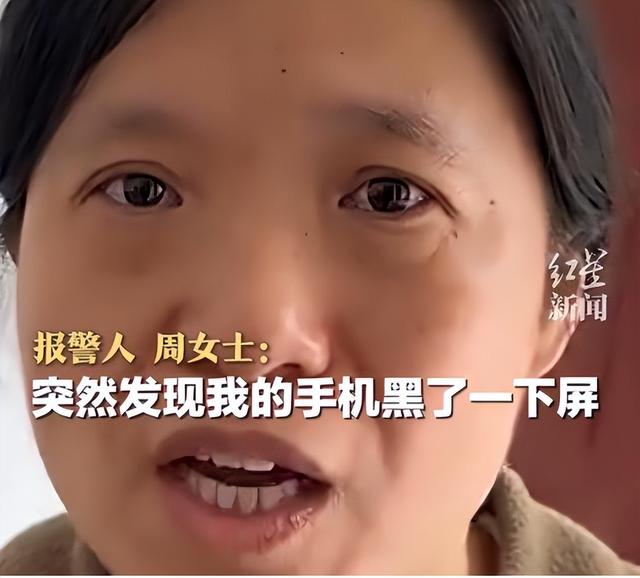
周女士后来回忆,那几天她的手机确实有点不对劲。有时候晚上会突然黑屏闪一下,屏幕不受控制地跳动,她当时以为是手机老化出了故障,根本没往盗刷上想。
现在回头看,那些异常的闪屏、卡顿,其实就是骗子在远程操控她手机的痕迹。只是大多数普通人遇到手机小故障,第一反应都是设备问题,不会想到有人正在隔着屏幕转自己的钱。
依我的观察,这类骗局最可怕的地方就在这里。它没有明显的诈骗信号,不会有人给你打电话洗脑,不会发链接让你点,甚至连个可疑的弹窗都没有。它就像隐形的小偷,悄悄钻进你的手机,慢慢把钱搬空。
风控为何全程 “失明”:银行的回应站得住脚吗
事发后周女士第一时间找到了开户的建设银行网点,想要一个说法。银行给出的回应很官方:初步判定为电信网络诈骗,建议客户立刻报警,通过司法途径主张权益。

这句话听起来流程上没毛病,但很多人看完都觉得不舒服。26 万不是小数目,中间经历了短信注销、理财赎回、开通数字人民币、结售汇、跨境汇款这么多高风险操作,银行的风控系统居然一点反应都没有?
平时普通人转个几万块钱,银行都可能打个电话核实是不是本人操作。这么多笔异常交易叠加,还是凌晨操作的,风控系统全程沉默,连个弹窗提醒都没有,这显然说不过去。

以我的角度来说,储户把钱存在银行,买的不只是一个存钱的地方,还有银行的安全保障和风控服务。
当账户出现连续的异常操作时,银行有义务也有能力做出风险拦截,而不是等钱转走了,轻飘飘一句 “建议报警” 就把责任推干净。
我也查过同类的盗刷案件,很多案例里,只要能证明储户没有主动泄露信息、没有违规操作,法院最终都会判定银行承担部分甚至全部责任。因为银行作为资金管理方,有责任保障储户的存款安全。
当然,现在案件还在调查中,最终责任怎么划分还要等警方结论。但这件事也给所有银行提了个醒:风控系统不能只针对常规诈骗,面对迭代的作案手法,防护也得跟着升级。

话说白了,老百姓愿意把血汗钱存在银行,信的就是银行的安全保障。如果连大额跨境转账都拦不住,那储户的安全感又从哪来呢?
不是你小心就有用:这类盗刷到底该怎么防
很多人看完这个案子第一反应是,那我以后小心点不就行了?不点陌生链接,不给验证码。但这起案件里,周女士就是这么做的,钱还是没了。

结合目前披露的细节来看,这类盗刷大概率是利用了手机的辅助功能权限,也就是安卓系统的无障碍服务。这个功能本来是给视障用户设计的,能自动点击、读取屏幕内容。
一旦用户不小心给了恶意软件这个权限,骗子就能远程操控你的手机,模拟你本人的操作。在银行系统看来,操作的就是你常用的手机、常用的 IP,自然不会判定为风险。

结合我的观察,倾向认为这类骗局的传播入口,往往是一些不起眼的小众软件、清理工具、或者所谓的 “福利” 链接。你点进去下载个软件,随手同意了权限申请,隐患就埋下了。
个人的感受是,现在的诈骗早就不是拼口才、拼演技的时代了,越来越偏向技术流。普通人的反诈常识更新速度,根本追不上骗子的技术迭代速度。

那普通人到底该怎么防?其实也不是完全没有办法。
首先,不要随便下载非应用商店的软件,来路不明的安装包一律不要碰。尤其是那些号称能清理内存、领红包、看片的小众软件,很多都藏着恶意程序。

其次,手机的无障碍权限、辅助功能权限不要随便给陌生软件。这个权限非常敏感,给出去就等于把手机的控制权交出去了一半。
还有,定期查一下自己的银行卡余额和交易明细,不用天天看,一周看一次总没问题。不要只依赖短信提醒,万一短信提醒被关掉了,主动查余额才能及时发现异常。

另外,大额存款可以分卡存放,不要把所有积蓄都放在一张常用的银行卡里。常用的支付卡只放少量零花钱,就算出问题损失也有限。
站在我的立场看,反诈从来不是老百姓一个人的事。银行要升级风控,平台要管好软件,警方要打击黑产,普通人也要提升警惕。只有多方都跟上,才能把漏洞堵上。
这起 7 元早餐牵出的 26 万盗刷案,最让人感慨的不是骗子有多狡猾,而是普通人在技术化诈骗面前的无力。你以为自己守好了所有规则,可骗子早就换了赛道,从你看不见的地方下手。
我们总说 “天上不会掉馅饼”,总提醒自己不要贪小便宜。可这起案件告诉我们,就算你不贪、不傻、小心翼翼,也有可能成为目标。诈骗的门槛在降低,手段在升级,每个人都可能遇上。
希望警方能尽快破案,帮周女士追回损失。也希望银行能正视风控漏洞,不要总让储户为系统的缺位买单。
不知道你有没有遇到过类似的账户异常情况?对于这种不用你操作就能转走钱的盗刷,你觉得该怎么防才有用?欢迎在评论区聊聊你的看法。
参考信源
澎湃新闻:《湖南一女子买早餐时,付款7元显示余额不足,才发现银行卡里近26万不翼而飞!银行:疑遭电诈,建议报案》
https://m.thepaper.cn/newsDetail_forward_34445593
上观新闻:《细思极恐!女子吃早餐,发现付不起7元,一查银行卡惊呆:26万元不翼而飞!》
https://www.shobserver.cn/staticsg/wap/newsDetail?id=1211802
相关文章
-

高市赴华行程敲定,专机还没落地,先收到1.07万亿的逆差数据
出门做客,得先把礼数想明白。可有的人还没登门,不琢磨带什么诚意,先打听主人会不会跟自己握手,合影站哪个位置。这就好比一个刚跟邻居吵翻的人,伤人的话一句没收回,转身又惦记人家门口的笑脸。更尴尬的是,人还没出门,自家账本先亮了红灯。外头的面子没...
2026-11-13 07:28:43 日本高市中国 -

新型诈骗?女子买 7 元早餐发现卡里 26 万没了,银行回应,警方介入
很多人心里都有一套反诈标准答案:不点陌生链接,不给陌生人验证码,不跟着骗子操作转账,就能守住卡里的钱。湖南湘潭的周女士也是这么想的,她平时防备心不轻,陌生电话不接,可疑链接不点,自认把账户安全攥得很紧。直到这天早上她出门买早餐,扫码付7块钱...
2026-11-13 07:26:58 银行诈骗手机 -

金价:大家无需再等了,如果不出意外,金价或会重走历史的老路
4000美元这道关口,最后还是没守住。北京时间11月12日9时30分许,现货黄金报3991.28美元/盎司,跌破了4000美元的整数关口。直接导火索是前一天公布的美国通胀数据:美国10月CPI环比上涨0.4%,高于路透调查经济学家预期的0....
2026-11-13 07:24:52 金价黄金历史 -

特朗普早年给拜登的信件曝光 言辞恳切引关注
拜登就职首周曾透露,前任特朗普在椭圆形办公室给他留下了一封“言辞十分恳切的信”。多年以来,拜登一直拒绝公开信件的具体内容。然而,在他的新书《PromiseMe,America》中,这封信被全文刊出。信件落款日期为2021年1月20日,信封上...
2026-11-13 07:24:03 特朗普拜登信件 -

俄美乌阿布扎比再磋商:仍存关键分歧!
俄美乌阿布扎比再磋商:仍存关键分歧!△11月10日,俄美乌三方会谈在阿布扎比举行,阿联酋副总理兼外长出席。当地时间11月11日,俄罗斯、美国和乌克兰三方在阿联酋首都阿布扎比结束了为期两天的闭门会谈。俄乌原则上同意进行新一轮大规模被俘人员交换...
2026-11-13 07:23:38 阿布扎比分歧磋商 -

累计盈利2.9亿!林海的“期货经”:先算输,再算赢!
林海,很多老期民都熟悉的基本面趋势交易者。林海在期货市场活了三十年,各类实盘大赛获奖无数。今年他在期权上有了新突破,拿下“第九届夺冠高手”期权组第一名,同时专业组位列第六。据大赛主办方统计,这几年他的参赛账户累计收益超2.9亿元。这还不包含...
2026-11-13 07:23:35 期货林海期权 -

危险信号!日本拟在高校设军事研究所 网民担忧军国主义复活
危险信号!日本拟在高校设军事研究所网民担忧军国主义复活。日本计划在大学设立军事研究机构的消息引起了广泛讨论。11月10日,《日本经济新闻》报道,高市政府计划在日本高校等科研机构内新设常规性军事研究据点,目标是在2031年前落地,专门研究将人...
2026-11-13 07:23:02 日本军事高校 -

美股收盘:AMD“五连阳”累涨超40% 科技硬件链盘后利好频出
财联社11月13日讯(编辑史正丞)昨夜今晨,面对“AI央行”英伟达闪电换帅的冲击,以及伊朗问题推高油价影响,美股在最初的震荡后携手反弹,最终三大指数均小幅收跌。截至收盘,标普500指数跌0.35%,报7592.4点;开盘时一度跌超1%的纳斯...
2026-11-13 07:22:59 AMD收盘芯片 -

日本女子给前男友点赞获刑 禁止令下的违规接触
日本女子给前男友点赞获刑禁止令下的违规接触。33岁的东京目黑区无业女子因在前男友的X帖子下点赞14次并转发一次,被东京地方法院判处拘禁6个月,缓刑3年。她之所以被判刑,是因为这些行为违反了警方发出的禁止令。每次点赞和转发都会触发通知,发送到...
2026-11-13 07:22:30 前男友禁止令女子 -

11月12日分析:转折高点!
作者:星话大白来源:大白话时事微信号:xhdb66昨天分析提到过,如果科创50在12日和13日继续往上冲,那么11月13日的时间转折点,可能就变成转折高点。今天科创50早盘一度大涨4.96%,但随后就开始大幅回落,出现一个较长的上影线。所以...
2026-11-13 07:22:29 高点结构可能性


